Une faille de sécurité menace les sites web
Une faille de sécurité grave récemment découverte ébranle les fondements de nombreux sites web et services en ligne à travers le monde.
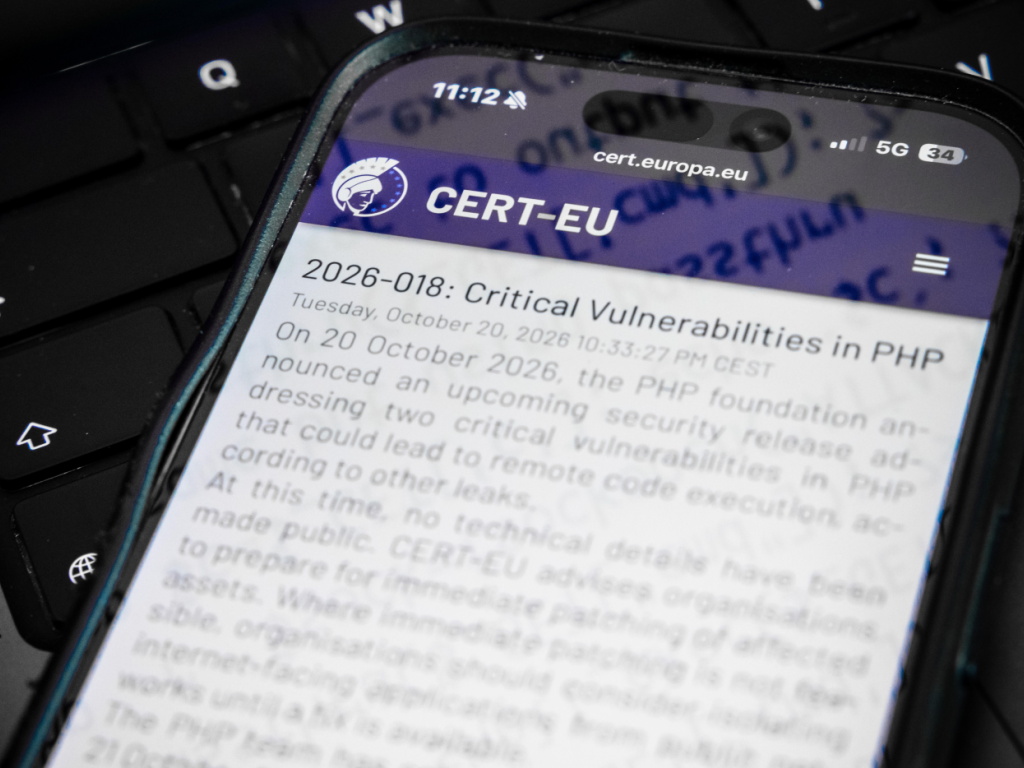
Comme le signalent notamment la société de sécurité informatique Huntress, l'équipe fédérale d'intervention en cas d'urgence informatique (CERT) ainsi que l'équipe officielle de sécurité PHP, il s'agit d'une situation d'urgence grave qui oblige les administrateurs de sites Internet du monde entier à agir rapidement.
Sous le nom de "PHP2Shell2, les experts en sécurité mettent en garde contre deux failles critiques au cœur du langage de programmation, répertoriées sous les numéros officiels CVE-2026-109618 et CVE-2026-109619. Le potentiel de danger de ces failles est donc extrêmement élevé: des acteurs malveillants peuvent exploiter ces vulnérabilités pour exécuter à distance leur propre code malveillant sur les serveurs concernés.
Concrètement, cela permet aux attaquants de prendre le contrôle total d’un site web, d’accéder à des données sensibles sur les clients ou d’utiliser l’infrastructure à des fins de cyberattaques supplémentaires.
Des informations détaillées sur cette vulnérabilité ayant été divulguées accidentellement au grand public avant l’heure, l’ensemble du secteur informatique mondial se trouve soumis à une pression considérable en termes de délais. Les experts du secteur craignent que des cybercriminels n’utilisent très prochainement des scripts automatisés pour repérer et attaquer à grande échelle les serveurs non protégés sur Internet.
Réseau coupé par précaution
Les premières communes, administrations, universités et hôpitaux ont réagi aux avertissements des autorités de sécurité et ont retiré leurs services en ligne du réseau à très court terme afin de prévenir d’éventuelles attaques.
En France, les sites internet de toutes les préfectures, dont la préfecture de police de Paris, sont inaccessibles depuis mercredi après-midi, à la demande de l'Anssi, l'agence de sécurité des systèmes informatiques, à la suite de la "détection d'une vulnérabilité critique de sécurité", a expliqué le ministère de l'Intérieur.
Dans un communiqué publié mercredi, l'Office fédéral de la cybersécurité (OFCS) reconnait des "vulnérabilités critiques découvertes dans PHP". Il recommande aux exploitants de mettre à jour immédiatement les systèmes concernés ". Si cela n’est pas possible rapidement, ils devraient envisager, sur la base de leur évaluation des risques, de déconnecter temporairement d’Internet les systèmes critiques concernés", précise l'office.
Mise à jour au plus vite
L'agence américaine de renseignement NSA suggère de mettre hors ligne tout site sous PHP qui n'aurait pas encore bénéficié de l'actualisation du logiciel, les failles permettant l'accès aux serveurs et aux données de l'organisation, selon un message publié sur le réseau social X. PHP a publié un correctif de sécurité vers 16h00.
Les mises à jour de sécurité mises à disposition pour l’environnement PHP ainsi que pour les systèmes utilisés doivent être installées plus vite.
Pour les internautes lambda, il n’y a certes pas de mesure immédiate à prendre lors de leur navigation quotidienne sur smartphone ou PC, car la faille de sécurité ne se trouve pas sur les terminaux des utilisateurs, mais sur les serveurs en arrière-plan. Les consommateurs peuvent toutefois être indirectement concernés, par exemple en raison de pannes temporaires de services en ligne ou de fuites potentielles de données sur des sites web qui n’auraient pas été protégés à temps.